Qu’est-ce qu’un nœud de blockchain ? Sur Ethereum, un nœud est une instance de logiciel client Ethereum, en fonctionnement et connectée à d’autres ordinateurs exécutant eux aussi un logiciel Ethereum. Le client est le logiciel qui applique les règles du protocole pour vérifier les données. Les deux termes décrivent donc des aspects différents : le logiciel lui-même et son instance connectée au réseau.
Cette distinction aide à comprendre plusieurs expressions souvent rapprochées trop vite. Exécution et consensus désignent les responsabilités des clients. Les termes complet et archive concernent la vérification et la conservation des données. La participation comme validateur constitue encore une autre question. Enfin, utiliser un service RPC distant conduit à se demander qui fournit les informations consultées.
Comment un nœud Ethereum s’appuie sur ses clients
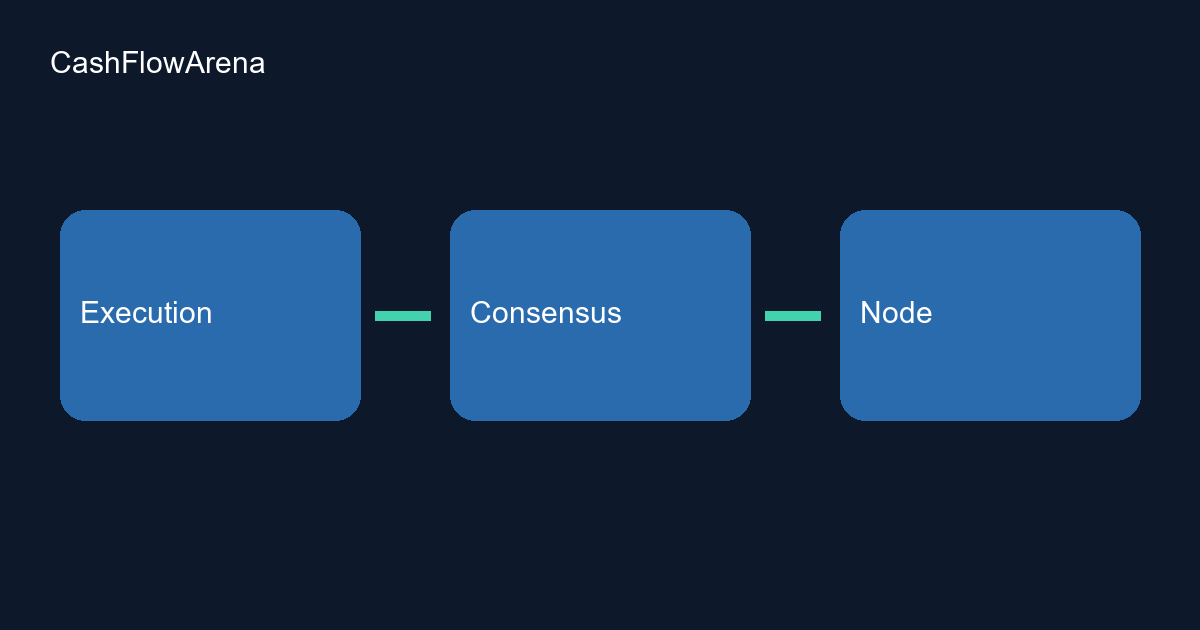
L’architecture présentée ici associe deux logiciels : un client d’exécution et un client de consensus. Ils travaillent ensemble, mais leurs fonctions restent distinctes. Le mot client ne désigne donc pas un logiciel unique qui assurerait indifféremment toutes les tâches.
Pour lire une description technique, posez deux questions : de quel composant logiciel parle-t-on, et parle-t-on de son fonctionnement au sein du réseau ? La première permet d’identifier le client. La seconde permet de comprendre ce que désigne le nœud dans cette description.
Cette présentation suit la documentation Ethereum sur les nœuds et les clients. Elle concerne spécifiquement Ethereum : cette architecture à deux clients ne doit pas être généralisée à toutes les blockchains. De même, expliquer le rôle de vérification d’un client ne garantit pas que chaque implémentation soit exempte de défauts.
Exécution, consensus et validation : trois rôles à distinguer
Le client d’exécution exécute les transactions dans la machine virtuelle Ethereum, ou EVM. Le terme exécution décrit leur traitement ; il ne signifie pas que chaque transaction aboutit avec succès. Ce client conserve également l’état le plus récent d’Ethereum et une base de données courantes du réseau.
Conserver l’état actuel ne signifie pas conserver tous les états passés. Cette différence devient essentielle lorsqu’on compare un nœud complet et un nœud d’archive : le rôle d’exécution ne suffit pas, à lui seul, à décrire la profondeur de l’historique conservé.
Le client de consensus met en œuvre le consensus par preuve d’enjeu. Son rôle permet au réseau de parvenir à un accord à partir des données validées par le client d’exécution. Les deux responsabilités sont complémentaires : l’une concerne l’exécution et la vérification correspondante, l’autre l’accord du réseau sur cette base.
Un logiciel de validateur peut être ajouté au client de consensus. Faire fonctionner un nœud ne signifie donc pas automatiquement participer comme validateur. Lorsqu’une présentation mentionne un opérateur de nœud, cette seule indication ne permet pas de conclure qu’il exploite aussi un validateur.
Pour approfondir séparément le mécanisme économique associé à cette participation, consultez notre explication du fonctionnement du staking en cryptomonnaies. Ici, l’objectif reste de distinguer les rôles logiciels, sans décrire une procédure de staking.
Nœud complet et nœud d’archive : vérifier et conserver
Un nœud complet vérifie la blockchain bloc par bloc, notamment le contenu des blocs et les données d’état. Toutefois, le point de départ de cette vérification dépend de l’approche de synchronisation. Certains nœuds commencent à un bloc plus récent qu’ils considèrent comme valide. Le qualificatif complet ne signifie donc pas systématiquement que toutes les vérifications ont été reprises depuis le premier bloc.
La conservation des données constitue une question distincte. Un nœud complet peut supprimer certaines données anciennes, par un processus appelé élagage, au lieu de conserver tous les états historiques depuis l’origine. Aucune durée universelle de conservation n’est supposée ici.
Un nœud d’archive conserve, en complément des données d’un nœud complet, une archive des états historiques. Cette fonction explique sa présence dans les discussions portant sur l’état passé de la blockchain. Elle ne promet ni une interface de consultation particulière, ni un temps de réponse, ni un volume de stockage déterminé.
Pour comparer deux descriptions, séparez trois questions : quelles données sont vérifiées, à partir de quel point, et quels états historiques sont conservés ? Une seule étiquette ne répond pas nécessairement aux trois.
Clients légers : obtenir une donnée puis la vérifier
Dans le modèle conceptuel décrit par la source, un nœud léger télécharge les en-têtes des blocs plutôt que chaque bloc complet. Les informations supplémentaires dont il a besoin sont demandées à un nœud complet. Les données reçues peuvent ensuite être vérifiées par rapport aux racines d’état contenues dans les en-têtes.
Ce modèle distingue la fourniture des informations de leur vérification. Dépendre d’un autre nœud pour obtenir des données n’efface pas le mécanisme de contrôle décrit. Inversement, disposer de ce mécanisme ne garantit pas qu’un autre nœud répondra à toutes les demandes.
Cette explication reste volontairement conceptuelle. Elle ne constitue ni une liste de logiciels disponibles, ni une affirmation de compatibilité actuelle. Elle n’établit pas non plus une équivalence générale entre les garanties d’un client léger et celles d’une vérification complète.
Enfin, le mécanisme présenté n’explique pas comment les en-têtes eux-mêmes sont authentifiés. Cette limite compte : vérifier une donnée par rapport à une référence et établir la validité de cette référence sont deux questions qu’il faut garder distinctes.
Son propre nœud ou un RPC distant : qui fournit la réponse ?
Faire fonctionner son propre nœud permet de vérifier localement les transactions et les blocs selon les règles de consensus. Ce bénéfice précis ne doit pas devenir une promesse d’absence totale de confiance. La réserve sur le point de départ de la synchronisation reste notamment applicable.
La documentation présente aussi le recours à un fournisseur d’API tiers comme une autre manière d’accéder à Ethereum, sans exploiter sa propre instance. Pour rendre cette différence concrète, la documentation JSON-RPC d’Ethereum définit la méthode eth_getTransactionCount : elle renvoie le nombre de transactions envoyées depuis une adresse. La requête précise une adresse ainsi qu’un numéro de bloc ou une indication de bloc ; ce contexte fait partie de la question posée.
On peut en tirer la déduction suivante : puisque la vérification locale relève de son propre nœud et qu’une API tierce fournit une autre voie d’accès, obtenir une réponse RPC auprès d’un prestataire revient à s’appuyer sur un nœud ou service externe pour cette réponse. La réception du résultat ne démontre pas, à elle seule, une vérification locale. Cela ne signifie pas que les réponses distantes sont nécessairement erronées, et n’exclut pas une vérification séparée.
Un exemple hypothétique de consultation
Imaginons que Nora prépare un exercice pédagogique sur le nombre de transactions envoyées depuis une adresse. Dans une première version, elle utilise un fournisseur RPC distant avec eth_getTransactionCount, l’adresse étudiée et un numéro de bloc choisi. Elle doit présenter le résultat comme la réponse du fournisseur pour ce contexte précis.
Dans une seconde version, elle pose la même question à son propre nœud. La vérification est alors locale, sous réserve du point de départ de sa synchronisation. La question reste identique, tandis que la provenance de la réponse change. Cet exemple hypothétique n’atteste l’exactitude d’aucune réponse particulière et ne nécessite aucune transaction réelle.
Une liste de contrôle pour lire les descriptions
- Identifier le composant : parle-t-on du client d’exécution, du client de consensus ou du logiciel de validateur facultatif ?
- Repérer le point de départ : la description précise-t-elle où commence la vérification ?
- Séparer vérification et conservation : les états historiques sont-ils archivés, ou parle-t-on seulement du rôle de nœud complet ?
- Délimiter les garanties du client léger : quelles données sont demandées, comment sont-elles contrôlées et quelles hypothèses restent inexpliquées ?
- Identifier la provenance : la réponse vient-elle de son propre nœud ou d’un service RPC externe ?
- Conserver le contexte : pour l’exemple du compteur de transactions, l’adresse et le bloc demandé sont-ils clairement indiqués ?
Ces questions permettent d’évaluer ce qu’une description établit réellement. Le nom d’un type de nœud ou un lien vers une documentation ne constitue pas, à lui seul, une garantie de sécurité.
Article pédagogique préparé avec l’assistance d’une IA. Il explique des concepts et ne constitue pas un conseil financier, un guide d’installation ou une procédure de staking.