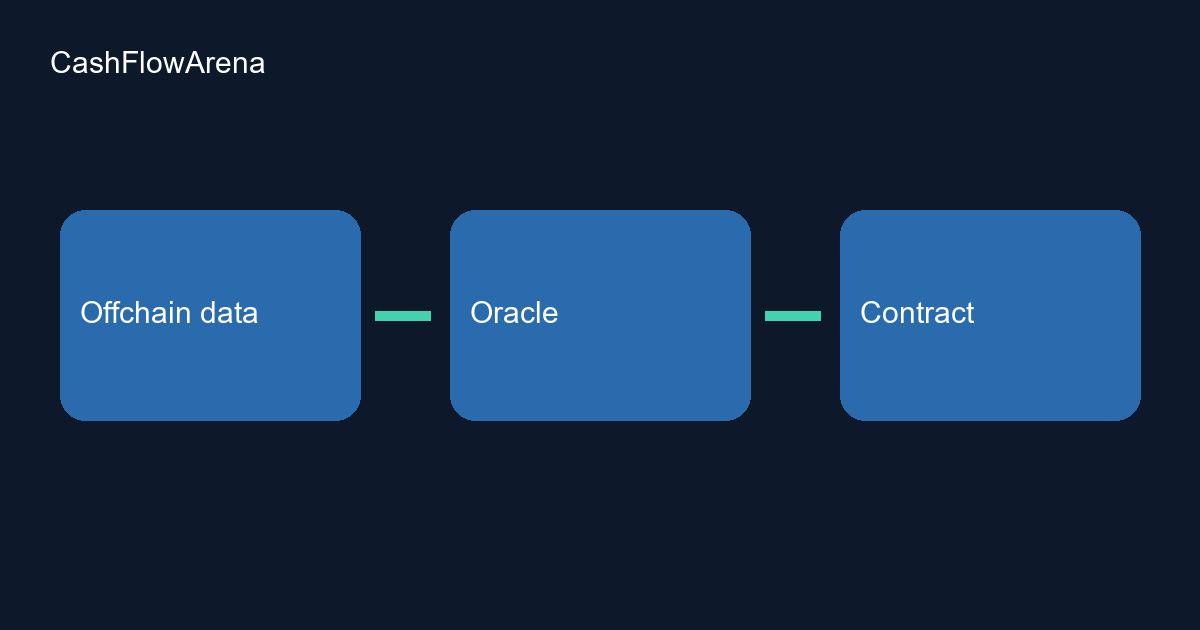
Qu’est-ce qu’un oracle de blockchain ? C’est une application qui fournit des flux de données permettant aux contrats intelligents d’utiliser des informations provenant de l’extérieur de la blockchain. Sur Ethereum, ce rôle répond à une limite précise : les contrats intelligents seuls ne peuvent pas récupérer des informations auprès de sources extérieures à la chaîne.
Cette distinction compte dès qu’une application a besoin d’une information sur le monde extérieur. Fournir cette information et établir sa fiabilité sont deux questions distinctes. Pour comprendre un oracle, il faut donc suivre la provenance des données et examiner ce qui reste à vérifier avant de s’y fier.
Pourquoi les contrats ont besoin de données extérieures
L’introduction aux contrats intelligents d’Ethereum précise que les contrats intelligents seuls ne peuvent pas récupérer des informations hors chaîne. L’expression hors chaîne, ou offchain, désigne ici ce qui se trouve à l’extérieur de la blockchain. Une observation météorologique conservée par un service externe constitue un exemple de donnée concernée.
Le mot seuls est essentiel. Cette limite ne signifie pas qu’une application blockchain ne peut jamais utiliser d’informations extérieures. Elle signifie que ces informations doivent être mises à la disposition du contrat par un dispositif approprié. Les oracles remplissent le rôle de fourniture de données décrit dans la documentation.
Pour examiner une application, commencez donc par identifier l’information extérieure dont elle a besoin. Dire qu’elle utilise un contrat intelligent ne précise pas qui lui fournit cette information. Cette première question permet de lire ensuite la description de l’oracle avec un objectif concret.
Ce qu’un flux d’oracle fournit et ce qui reste à établir
La documentation Ethereum sur les oracles les définit comme des applications produisant des flux qui rendent les sources de données hors chaîne accessibles aux contrats intelligents. On peut suivre ce chemin en trois étapes : information extérieure, flux de l’oracle, donnée fournie au contrat.
Cette définition décrit une fonction. Elle ne suffit pas à établir que l’information fournie est exacte, récente, disponible en permanence ou utilisable en toute sécurité. Identifier un oracle explique une partie du parcours de l’information ; évaluer la fiabilité de ce parcours demande des éléments supplémentaires.
On peut tirer une déduction des deux définitions : puisque le contrat seul ne peut pas récupérer l’information hors chaîne et que l’oracle la lui fournit, comprendre cette donnée d’entrée nécessite aussi d’examiner le dispositif de l’oracle. Cette déduction indique un travail d’évaluation ; elle ne conclut pas à la fiabilité ou au manque de fiabilité d’un service particulier.
Cette question est distincte des rôles du réseau présentés dans notre guide des nœuds et clients Ethereum. Ici, l’objectif reste de comprendre comment une information extérieure devient accessible à un contrat.
Distinguer les sources du modèle de confiance
La documentation classe les oracles selon plusieurs dimensions. Deux distinctions sont particulièrement utiles pour lire une présentation : le recours à une ou plusieurs sources de données, et le modèle de confiance centralisé ou décentralisé. Elles répondent à des questions différentes.
Une source ou plusieurs sources
Le nombre de sources concerne la provenance de l’information. Cherchez les sources nommées plutôt que de vous arrêter à l’expression « données externes ». Si une présentation annonce plusieurs sources, demandez lesquelles sont utilisées.
Cette classification ne suffit pas à établir l’exactitude des données fournies. Une liste de sources apporte un élément utile à l’examen, sans constituer à elle seule une preuve d’exactitude ou de résistance aux attaques.
Un modèle centralisé ou décentralisé
Le modèle de confiance constitue une autre dimension de la classification. Conservez cette séparation lorsque vous comparez deux descriptions : une indication sur le nombre de sources ne répond pas à la question du modèle de confiance.
Les qualificatifs centralisé et décentralisé ne suffisent, à eux seuls, à établir ni l’exactitude, ni la disponibilité, ni la sécurité, ni la résistance aux attaques. Examinez ce que la description explique réellement et les éléments qui soutiennent les garanties éventuellement annoncées. Si des détails manquent, notez cette lacune au lieu de la combler par une supposition.
Un exemple hypothétique avec des données de pluie
Imaginons un exercice pédagogique portant sur un contrat fictif qui utilise un relevé quotidien de précipitations. Cet exemple est entièrement hypothétique : il ne décrit pas une application déployée et ne propose aucune opération réelle.
L’exercice désigne un service météorologique comme source hors chaîne et un flux d’oracle comme moyen de rendre son relevé accessible au contrat. Cela explique le parcours prévu de l’information. Cela n’établit ni l’exactitude du relevé ni la disponibilité d’une mise à jour adaptée.
Comparons maintenant deux fiches fictives. La première mentionne une seule source météorologique et un modèle de confiance centralisé. La seconde mentionne plusieurs sources et un modèle décentralisé. Les élèves doivent relever ces deux dimensions séparément. Ces seules étiquettes ne leur permettent pas de déclarer l’un ou l’autre dispositif sûr.
Supposons ensuite que la fiche indique une valeur de 12 millimètres, sans préciser la date du relevé. Les élèves peuvent identifier la valeur fournie, mais son rattachement au jour étudié reste à établir. L’exemple montre pourquoi repérer un flux constitue seulement le début de l’évaluation de sa pertinence pour une question donnée.
Poser les questions de disponibilité et de mise à jour
La documentation sur les oracles demande explicitement comment assurer la disponibilité permanente des données et leur mise à jour régulière. Elle présente ces points comme des problèmes à traiter, sans établir qu’ils seraient résolus pour tous les services.
Disponibilité : quels éléments expliquent si l’information requise sera accessible au moment nécessaire ? La simple existence d’un flux ne règle pas cette question.
Mise à jour : que précise la documentation du dispositif sur le renouvellement des données ? La question soulevée par Ethereum ne fixe aucun intervalle universel et ne promet pas qu’un flux particulier soit récent ou exact.
Dans l’exercice météorologique, l’examen consiste à demander séparément si le relevé est disponible et s’il correspond à la période étudiée. Ce sont des questions proposées pour l’évaluation. Elles n’affirment pas qu’un service donné satisfait ou manque à ces exigences.
Une liste de contrôle pour lire une description d’oracle
- Identifier la donnée extérieure : de quelle information l’application a-t-elle besoin au-delà de la blockchain ?
- Suivre sa fourniture : quel flux d’oracle rend cette information accessible au contrat ?
- Relever les sources : la description en identifie-t-elle une ou plusieurs ?
- Noter séparément le modèle de confiance : est-il présenté comme centralisé ou décentralisé, et quelles explications accompagnent ce terme ?
- Interroger la disponibilité : quels éléments documentent l’accès à l’information requise ?
- Interroger les mises à jour : qu’est-ce qui est précisé sur leur régularité, et qu’est-ce qui reste indéterminé ?
- Limiter les conclusions : distinguer un rôle ou une classification documentés des éléments soutenant une affirmation de fiabilité.
Cette liste aide à organiser la lecture d’une documentation. La remplir ne certifie pas la sécurité d’un système. De même, l’attribution à une source indique sur quoi repose une explication, sans prouver qu’une application est sûre.
Article pédagogique préparé avec l’aide de l’IA à partir de la documentation Ethereum citée. Il présente des concepts et des questions d’évaluation, sans recommander de service d’oracle ni d’opération financière.